
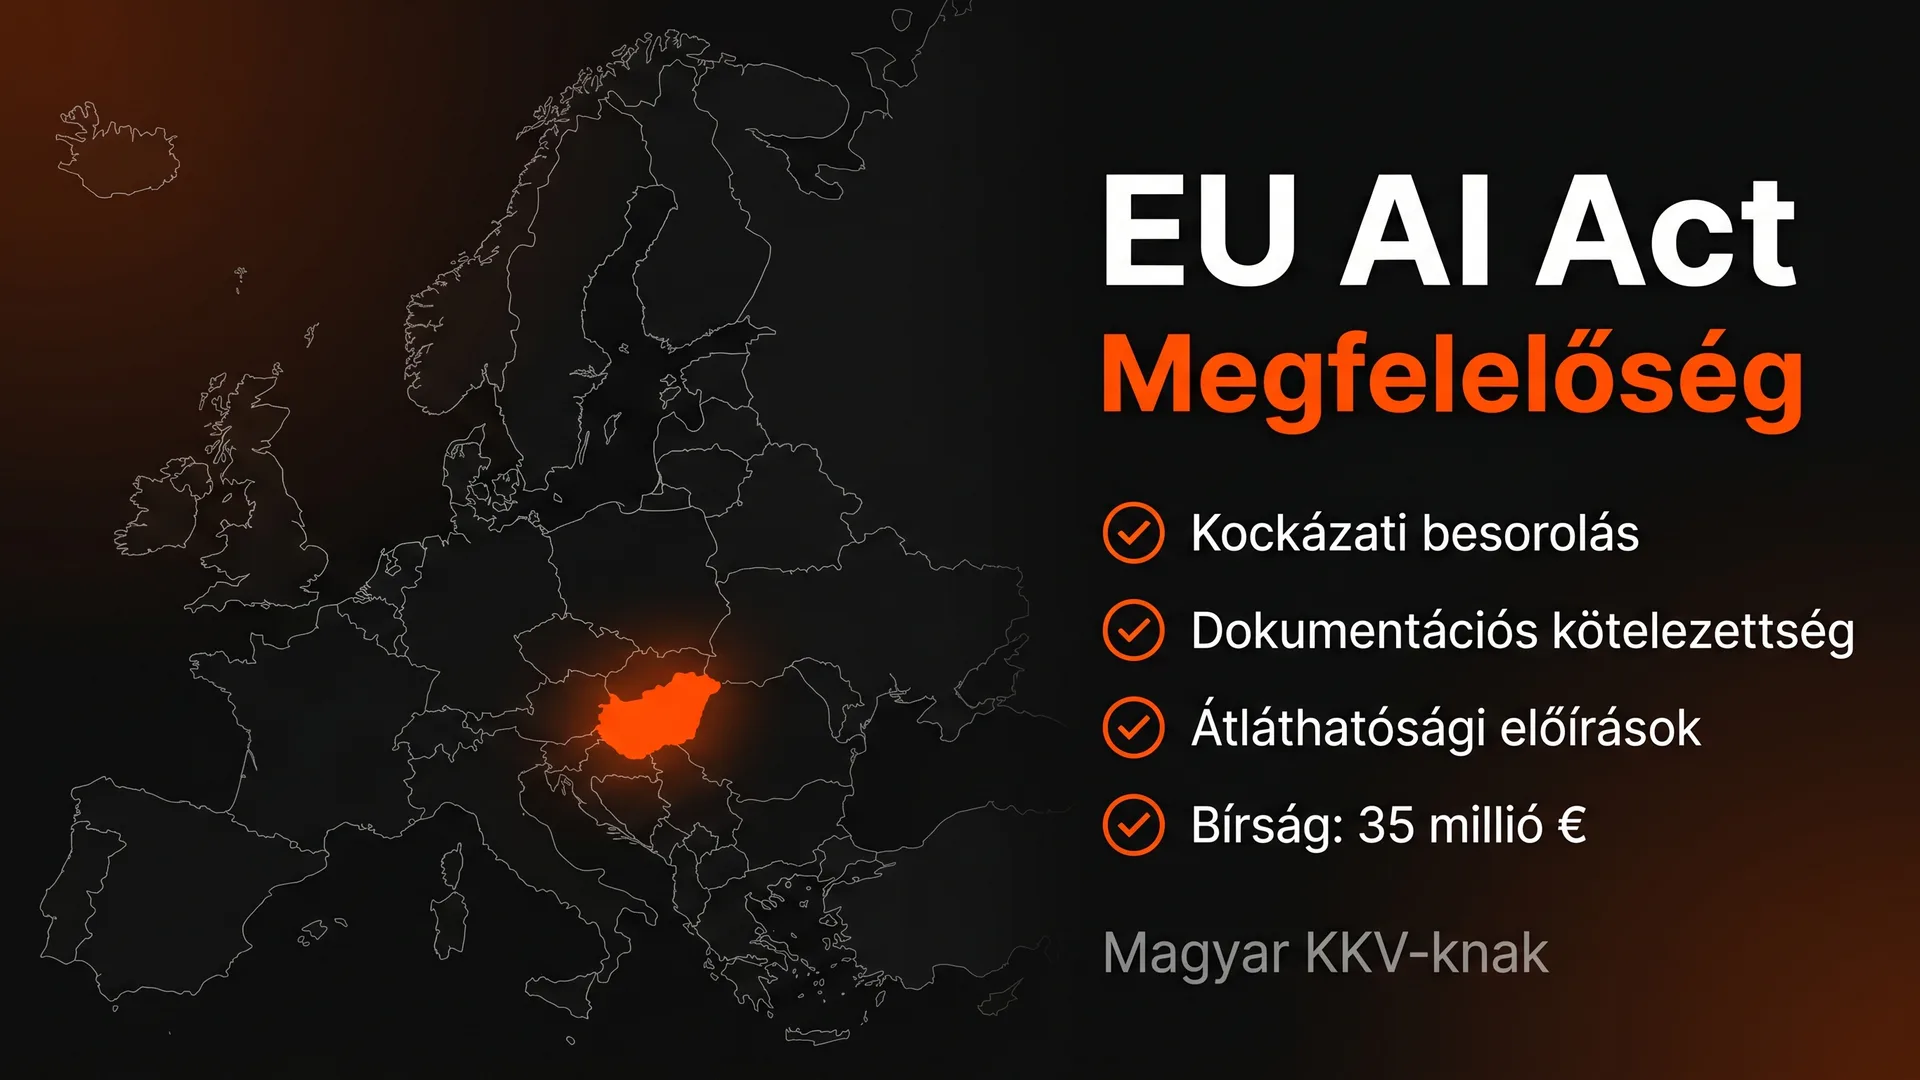
Rövid válasz: Az EU AI Act ((EU) 2024/1689 rendelet) az Európai Unió mesterséges intelligenciát szabályozó rendelete, amely 2024. augusztus 1-jén lépett hatályba. Magyarországon a 2025. évi LXXV. törvény és a 344/2025. (X. 31.) Korm. rendelet 2025. december 1-től alkalmazandó. A rendelet az MI-rendszert fejlesztő, forgalmazó vagy üzleti célra használó szervezetekre vonatkozik, a szerepük (szolgáltató, alkalmazó) szerint eltérő kötelezettségekkel. 2025. február 2. óta tilosak a tiltott MI-gyakorlatok (35 millió euró vagy a globális árbevétel 7%-a, forintban legfeljebb 13,3 milliárd Ft); a 4. cikk szerinti MI-jártasságot 2026. július 27. óta intézkedésekkel támogatni kell, de konkrét szintet nem kell garantálni. Az átláthatósági kötelezettségek (50. cikk) 2026. augusztus 2. óta élnek; a high-risk AI rendszerek megfelelési határidejét az AI Omnibus rendelet (hatályos: 2026. július 27.) 2027. december 2-re halasztotta.
- Hatály: 2024.08.01.; tiltott gyakorlatok 2025.02.02-től; az MI-jártasság (4. cikk) támogatása 2025.02.02-től, az Omnibus óta (2026.07.27.) „támogatás” jelleggel; GPAI 2025.08.02-től
- Magyar végrehajtás: 2025. évi LXXV. törvény + 344/2025. Korm. rendelet, 2025.12.01-től
- Átláthatósági szabályok (50. cikk): 2026.08.02. óta élesben — chatbot-jelzés, AI-tartalom jelölés
- High-risk AI teljes alkalmazás: 2027.12.02. (AI Omnibus halasztás; Annex I termékbe ágyazott: 2028.08.02.)
- Bírság: sávonként 35M EUR / 7%, 15M EUR / 3%, 7,5M EUR / 1%; forintban legfeljebb 13,3 / 5,7 / 2,85 milliárd Ft (344/2025. Korm. r. 4. §)
- Magyar hatóságok: Nemzeti Akkreditáló Hatóság (bejelentő hatóság) + MI Piacfelügyeleti Hatóság + MI Tanács
- KKV-knál: a szabályok a szerepkörtől függnek, nem a mérettől; bírságnál KKV-ra a két érték közül az alacsonyabb az irányadó (99. cikk (6))
Források: EUR-Lex (EU) 2024/1689 rendelet, 2025. évi LXXV. törvény (njt.hu), AI Act Explorer, NAIH | Utolsó frissítés: 2026. október 14.
Az EU AI Act hatálya alá tartozhat az a vállalkozás is, amely ChatGPT-t használ ügyfél-emailekhez, MI-alapú CRM-et integrált vagy automatizált döntéshozó rendszert üzemeltet; hogy melyik szabály vonatkozik rá, a szerepétől (szolgáltató vagy alkalmazó) és a használat módjától függ, az alkalmazói kötelezettségek tartalma kisebb kockázatú használatnál szűk. A magyar végrehajtási jogszabályok — a 2025. évi LXXV. törvény és a 344/2025. (X. 31.) Korm. rendelet — 2025. december 1-jén léptek hatályba. Az EU-s végrehajtás 2026. augusztus 2-án elindult: az átláthatósági kötelezettségek már élnek, a high-risk AI rendszerek teljes megfelelési határideje pedig — az AI Omnibus rendelet halasztása után — 2027. december 2.
Ez a cikk általános, gyakorlati tájékoztató magyar KKV-knak: az EU AI Act főbb szabályai, magyar specifikumok, egy 90 napos felkészülési ütemterv és forintban kifejezett bírságkeretek. Nem jogi tanácsadás.
Mi az EU AI Act? — 60 másodperces összefoglaló
Az EU AI Act hivatalos nevén az Európai Parlament és a Tanács (EU) 2024/1689 rendelete a mesterséges intelligenciára vonatkozó harmonizált szabályok megállapításáról. Ez a világ első átfogó, kockázatalapú AI szabályozása. A rendelet közvetlenül alkalmazandó az EU minden tagállamában — nem szükséges hozzá nemzeti átültetés, de a végrehajtási mechanizmusokat (hatóságok, bírság-mértékek, eljárások) az egyes tagállamoknak kell kialakítaniuk.
A rendelet négyrétegű kockázati piramisra épül: minél magasabb az AI rendszer kockázata, annál szigorúbbak a követelmények. A piramis csúcsán a teljes mértékben tiltott gyakorlatok állnak, az alján pedig a minimális kockázatú alkalmazások (pl. spamszűrő, AI-alapú video játékok), amelyekre csak önkéntes magatartási kódexek vonatkoznak.
A rendelet hatálya kiterjed az EU-n kívüli vállalkozásokra is, ha azok AI-rendszerei az EU területén kerülnek forgalomba vagy használatra. Ez a területi hatály hasonlít a GDPR extraterritoriális szabályozására.
Timeline: Mikor mi lép életbe? (2024–2028)
Az EU AI Act fokozatos hatálybalépést alkalmaz, amelyet az AI Omnibus módosító rendelet (elfogadva 2026 júniusában, hatályos 2026. július 27-től) több ponton módosított. Egy magyar KKV-nak 2026 augusztusában a következő mérföldköveket kell ismernie:
| Dátum | Mi lép életbe | Magyar KKV-t érintő hatás |
|---|---|---|
| 2024.08.01. | EU AI Act hatálybalépés | Általános elvi szabályozás indul |
| 2025.02.02. | Tiltott gyakorlatok tilalma + MI-jártasság (4. cikk) | A szolgáltatóknak és az alkalmazóknak intézkedésekkel támogatniuk kell a munkatársak MI-jártasságát (2026.07.27. óta „támogatás”; konkrét szintet nem kell garantálni) |
| 2025.08.02. | GPAI (General-Purpose AI) szabályok + bírság-mechanizmus + nemzeti hatóságok kijelölése | A GPAI-szabályok az általános célú modellek szolgáltatóit (OpenAI, Anthropic, Google) terhelik; az őket használó cégre közvetlenül nem vonatkoznak |
| 2025.12.01. | Magyar végrehajtási törvény (2025. évi LXXV. tv.) + 344/2025 Korm. rendelet | A magyar végrehajtás hatályba lépett (bírságplafonok forintban sávonként: 13,3 / 5,7 / 2,85 mrd Ft) |
| 2026.08.02. | Átláthatósági kötelezettségek (50. cikk) + hatósági végrehajtás és bírságolás indulása | Chatbot-jelzés, AI-generált tartalom és deepfake jelölése kötelező; az AI Office és a magyar hatóságok bírságolhatnak |
| 2026.12.02. | Már piacon lévő generatív AI rendszerek átláthatósági türelmi idejének vége + a beleegyezés nélküli intim tartalmat generáló AI („nudification") tilalma | Meglévő AI-eszközök tartalomjelölésének technikai megvalósítása eddig |
| 2027.12.02. | High-risk AI rendszerek (Annex III) teljes alkalmazása — az AI Omnibus az eredeti 2026.08.02-i határidőt halasztotta erre | Annex III rendszereknél a teljes követelményrendszer alkalmazandó (HR, hitelbírálat, biometria, oktatás) |
| 2028.08.02. | Termékbe ágyazott high-risk AI (Annex I) megfelelési határidő | Szabályozott termékekben (gépek, orvostechnika, játékok) működő MI követelményeinek alkalmazási határideje |
Az átláthatósági kötelezettségek tehát már élnek — ha chatbotot üzemeltetsz vagy AI-generált tartalmat publikálsz, az átláthatósági szabályokat már alkalmazni kell; hogy rád pontosan melyik vonatkozik, a szerepedtől és a használat módjától függ. A következő nagy dátum 2027. december 2., amikor a high-risk AI rendszerekre vonatkozó teljes körű kötelezettségek (kockázatkezelés, műszaki dokumentáció, conformity assessment, CE megjelölés) élesednek. Ha a céged Annex III alá tartozó AI-t használ, a halasztás nem felmentés — a felkészülést most érdemes elkezdeni.
A 4 rétegű kockázati piramis — kategóriák magyar példákkal
Az EU AI Act minden AI rendszert egy a négy kockázati kategória egyikébe sorol be. A besorolás meghatározza, milyen kötelezettségek vonatkoznak a rendszerre.
1. Elfogadhatatlan kockázat — 8 tiltott AI gyakorlat (Article 5)
Ezek az AI alkalmazások 2025. február 2. óta teljes mértékben tiltottak az EU-ban. A tilalom megsértése a legmagasabb bírsági kategóriába esik (35M EUR / 7% árbevétel).
- Tudatalatti manipulációs technikák — pl. szubliminális reklám AI-val célzott kárt okozva
- Sebezhető csoportok kihasználása — gyermekek, fogyatékkal élők korlátozott döntésképességének exploitálása
- Social scoring állami szervek által (kínai modell) — természetes személyek általános viselkedés-alapú minősítése
- Bűncselekmény-előrejelzés kizárólag profilalkotás alapján
- Arcfelismerési adatbázis ostromlás — internet vagy CCTV felvételekből arcadatbázis építése
- Munkahelyi és iskolai érzelemfelismerés — kivéve egészségügyi vagy biztonsági okból
- Biometrikus kategorizáció érzékeny tulajdonságok (faj, vallás, szexuális orientáció) szerint
- Valós idejű távoli biometrikus azonosítás nyilvános helyeken bűnüldözés céljából (szűk kivételek)
Magyar KKV szempontból: Ezek a gyakorlatok jellemzően nem érintik a tipikus KKV-t, de óvatosság ajánlott pl. érzelemfelismerő AI-val működő call center szoftverek vagy biometrikus időbélyegző rendszerek esetében.
2. Magas kockázat (high-risk AI) — Annex III
Ez a kategória a felsorolt, érzékeny területeken használt rendszereket érinti. Az Annex III nyolc területet sorol fel, ahol az AI használata high-risk besorolást kap:
- Biometrikus azonosítás és kategorizálás (kivéve szigorúan vett ellenőrzés)
- Kritikus infrastruktúra menedzselés (energiaellátás, közlekedés, vízszolgáltatás)
- Oktatás és képzés — diákok értékelése, felvételi döntések
- Foglalkoztatás, HR menedzsment — CV szűrő AI, munkavállaló-monitoring, teljesítményértékelés
- Alapvető magán- és közszolgáltatáshoz való hozzáférés — hitelbírálat, biztosítási scoring, segélyek elbírálása
- Bűnüldözés — bizonyíték-értékelés, kockázat-előrejelzés
- Migrációkezelés és határellenőrzés
- Igazságszolgáltatás és demokratikus folyamatok — jogi döntéstámogatás, választási befolyásolás detektálás
Általános példák a high-risk kategóriára (tájékoztató jelleggel; az egyedi besorolás jogi kérdés):
- Egy magyar fintech, amely AI-alapú scoring rendszerrel hitelbírálatot végez kisvállalkozásoknak — high-risk
- Egy HR-tech KKV, amely CV-szűrő AI-t ad el toborzó cégeknek — high-risk
- Egy oktatási SaaS, amely diákok teljesítményét értékeli AI-val — high-risk
A high-risk kategóriába eső rendszerekre 9 követelménycsoport vonatkozik (lásd lejjebb), a szolgáltatónak megfelelőségértékelést és CE-jelölést kell végeznie — az AI Omnibus halasztása után 2027. december 2-től. Ezt a szolgáltató és jogi tanácsadója végzi.
3. Korlátozott kockázat — transzparencia kötelezettség
Ide tartoznak az olyan AI rendszerek, amelyek közvetlen interakcióba lépnek természetes személyekkel vagy AI-generált tartalmat hoznak létre. A fő kötelezettség: a felhasználónak tudnia kell, hogy AI-val kommunikál vagy AI-generált tartalmat fogyaszt.
- AI chatbot egy webshop ügyfélszolgálatán — kötelező jelezni, hogy ez nem ember
- AI-generált képek és videók (deepfake, szintetikus tartalom) — címkézési kötelezettség
- AI-generált szöveges hírtartalom — közlési kötelezettség, ha közérdekű ügyről szól
- Érzelemfelismerő rendszerek (megengedett kontextusban)
Magyar KKV gyakorlat: Ha a céged ChatGPT-alapú ügyfélszolgálati chatbotot üzemeltet, a chat ablakban kötelező feltüntetni: „Ön egy mesterséges intelligencia asszisztenssel beszél." vagy hasonló közlést. A vonatkozó követelményekről részletesen az AI átláthatóság oldalunkon olvashatsz.
4. Minimális kockázat — magatartási kódexek
Példák a minimális kockázatú alkalmazásokra: spamszűrő, AI a videójátékokban, AI-alapú dokumentumkezelés, ajánlórendszerek e-kereskedelemben (alacsony kockázattal).
Ezekre a rendszerekre az AI Act külön követelményeket nem ír elő, csak önkéntes magatartási kódexek ajánlottak; az alkalmazókra és szolgáltatókra vonatkozó általános szabályok (pl. a 4. cikk szerinti MI-jártasság támogatása) ettől függetlenül érvényesek. Az AI Act azonban itt is bátorítja a self-regulation gyakorlatát.
Magyar implementáció: 2025. évi LXXV. törvény és 344/2025. Korm. rendelet
2025. október 31-én kihirdették és 2025. december 1-jén hatályba lépett a 2025. évi LXXV. törvény az EU AI Act magyarországi végrehajtásáról. Ezzel egyidejűleg jelent meg a 344/2025. (X. 31.) Korm. rendelet, amely a részletszabályokat állapítja meg.
Nemzeti Akkreditáló Hatóság (AI Notification Authority)
A magyar törvény a Nemzeti Akkreditáló Hatóságot (NAH) jelölte ki AI Notification Authority-ként. Ez a szerv felelős a megfelelőségértékelő testületek (notified bodies) akkreditációjáért, amelyek a high-risk AI rendszerek conformity assessment-jét végzik.
Az Annex III 2–8. pontja szerinti rendszereknél a megfelelőségértékelés (43. cikk (2)) belső ellenőrzéssel is elvégezhető, bejelentett szervezet nélkül. A többi esetre vonatkozó eljárást és a részleteket a szolgáltató jogi tanácsadója értékeli.
MI Piacfelügyeleti Hatóság (AI Market Surveillance Authority)
A piacfelügyeleti szerepet az MI Piacfelügyeleti Hatóság tölti be. Jogosult ellenőrzésre, információkérésre, a rendszerek piacról való visszahívására és bírság kiszabására. A high-risk szabályok alkalmazása 2027. december 2-től (Annex III) indul.
Magyar Mesterséges Intelligencia Tanács (MI Tanács)
2025. december 1-vel létrejött a Magyar Mesterséges Intelligencia Tanács, amely tanácsadó testületként működik. A Tanács feladata az AI politika koordinációja, állásfoglalások kiadása, és a magyar AI ökoszisztéma fejlesztésének segítése.
Bírságplafonok forintban: 13,3 / 5,7 / 2,85 milliárd Ft
A 344/2025. (X. 31.) Korm. rendelet 4. §-a a bírság felső határát az AI Act 99. cikkének sávjai szerint forintban is rögzíti: 13,3 milliárd Ft (99. cikk (3), tiltott gyakorlatok), 5,7 milliárd Ft (99. cikk (4), köztük az 50. cikk) és 2,85 milliárd Ft (99. cikk (5), téves információ a hatóságnak). A 13,3 milliárd Ft a 35 millió eurós uniós plafon forintban megadott értéke (kb. 380 Ft/EUR).
NAIH és AI Act átfedés
A Nemzeti Adatvédelmi és Információszabadság Hatóság (NAIH) nem közvetlen AI Act felügyelő szerv, de számos kompetencia-terület átfed: biometrikus adatkezelés, automatizált döntéshozatal, profilalkotás. A NAIH állásfoglalásait érdemes figyelni; a GDPR és az AI Act együttes alkalmazásáról lásd a GDPR és AI Act átfedés cikkünket.
Kinek kell megfelelnie? — 5 szereplő szerepköre
Az EU AI Act öt fő szereplőt különböztet meg, eltérő kötelezettségekkel. Egy magyar KKV gyakran több szerepkörben is megjelenhet egyszerre.
| Szereplő | Definíció | Magyar KKV példa |
|---|---|---|
| Provider (szolgáltató) | AI rendszert fejleszt és piacra visz a saját nevében | Magyar AI agency saját CRM AI-t ad el |
| Deployer (alkalmazó) | AI rendszert használ üzleti tevékenysége során | KKV ChatGPT-vel ír ügyfél-emailt |
| Importer (importőr) | EU-n kívüli AI rendszert hoz be az EU piacra | Magyar viszonteladó USA-ból AI eszközt importál |
| Distributor (forgalmazó) | AI rendszert továbbforgalmaz az ellátási láncban | Magyar SaaS reseller harmadik fél AI eszközét adja |
| Authorized representative | EU-n kívüli provider EU képviselője | Magyar tanácsadó képviseli az ügyfelét EU-n belül |
A leggyakoribb magyar KKV szerepkör a deployer — vagyis aki AI eszközöket (ChatGPT, Claude, Gemini, Microsoft Copilot, AI alapú CRM stb.) használ. Az alkalmazóra is vonatkozik a 4. cikk szerinti MI-jártasság támogatása, az 50. cikk (3)–(4) szerinti átláthatósági szabályok (érzelemfelismerés, deepfake, közérdekű szöveg) és high-risk használatnál a 26. cikk szerinti alkalmazói kötelezettségek.
MI-jártasság (4. cikk) — 2025.02.02 óta, az Omnibus óta „támogatás”
Az MI-jártasság talán a leggyakrabban félreértett rendelkezés. A 4. cikk szerint a szolgáltatóknak és az alkalmazóknak intézkedésekkel támogatniuk kell a személyzetük MI-jártasságának fejlesztését; a rendelet nem követeli meg egyetlen személy meghatározott jártassági szintjének garantálását. A rendelkezés 2025. február 2. óta alkalmazandó, szövege 2026. július 27. óta (Omnibus) az itt leírt.
Kit érint?
- Fejlesztők és adattudósok — akik AI modellt képeznek vagy integrálnak
- Termékmenedzserek — akik AI funkciók termékbe építéséért felelősek
- Ügyfélszolgálati munkatársak — akik AI chatbottal vagy asszisztenssel dolgoznak
- HR és toborzók — akik AI-alapú CV szűrőt, interjú-elemzőt használnak
- Marketing és sales — akik AI-val generálnak tartalmat vagy outreach-ot
- Vezetők és felelős személyek — akik AI-projekteket jóváhagynak
Minta AI literacy tematika (8 modul, 4-6 óra)
- AI alapok — Mi az AI, ML, LLM? Hogyan működik? (60 perc)
- EU AI Act jogi háttér — Kockázati besorolás, kötelezettségek, bírságok (45 perc)
- Magyar specifikumok — 2025. évi LXXV. tv., NAIH, magyar hatóságok (30 perc)
- Adatvédelmi alapok — GDPR + AI Act átfedés, érzékeny adatok (45 perc)
- Konkrét eszközök használata — ChatGPT, Claude, Copilot felelős használat (60 perc)
- Promptolás és bias kezelés — Torzítás felismerése, prompt injection elleni védekezés (45 perc)
- Transzparencia és dokumentáció — AI használat naplózása, ügyfél tájékoztatás (30 perc)
- Incidens kezelés — Mit tegyünk, ha AI hibázik? Eszkalációs eljárás (30 perc)
Dokumentáció — ajánlott nyilvántartás
Az MI-jártasság támogatása legyen tervezett és a munkakörhöz igazított; a képzések belső nyilvántartása ajánlott. Javasolt minimumtartalmak:
- Tematika (mely modulok, milyen időtartam)
- Résztvevők névsora és aláírt jelenléti ív
- Tesztkérdések és értékelés (legalább alapszintű)
- Frissítési ütemterv (évente legalább egyszer ajánlott)
- Felelős személy megnevezése (AI literacy officer)
High-risk AI: a 9 követelménycsoport
Ha a céged Annex III alá tartozó AI rendszert fejleszt (provider) vagy használ (deployer), az AI Omnibus szerinti határidőtől, 2027. december 2-től a következő 9 követelménycsoport vonatkozik rá:
- Kockázatkezelési rendszer — folyamatos kockázat-azonosítás, -értékelés, -enyhítés a teljes életciklus alatt
- Adatgazdálkodás — tréning, validációs és teszt adatok minőségi követelményei (relevancia, reprezentativitás, hibamentesség)
- Műszaki dokumentáció — Annex IV szerinti részletes dokumentáció (rendszer leírás, adatok, képzés, teljesítmény)
- Naplózás (logging) — automatikus eseménynaplózás, nyomon követhetőség
- Transzparencia — felhasználónak adott információk, használati utasítás
- Emberi felügyelet (human oversight) — természetes személy által megvalósítható kontroll, intervenciós lehetőség
- Pontosság, robosztusság, kiberbiztonság — műszaki teljesítmény és biztonsági követelmények
- Minőségirányítási rendszer (QMS) — provider-ek számára kötelező, ISO 9001 vagy ISO 42001 alapon
- Conformity assessment + CE megjelölés — megfelelőségértékelés, EU megfelelőségi nyilatkozat, CE jelölés
A műszaki megvalósításról (naplózás, emberi jóváhagyás, MI-jelzés) az AI governance — műszaki felkészítés oldalunkon olvashatsz. Jogi kérdésben fordulj ügyvédhez.
90 napos felkészülési ütemterv magyar KKV-knak (általános tájékoztatás)
Egy 5-50 fős magyar KKV 90 nap alatt elvégezheti az alapvető felkészülési lépéseket. Az alábbi ütemterv általános, mindenkinek azonos; nem jogi tanácsadás, és nem garantálja a jogszabályi megfelelést.
0-30 nap: MI-leltár és előzetes áttekintés
- 1-7. nap: AI inventory készítése — minden AI eszköz, AI-funkciójú szoftver és AI-szolgáltatás felmérése (ChatGPT licencek, AI funkciók a CRM-ben, marketing AI eszközök, HR AI eszközök)
- 8-14. nap: A rendszerek előzetes áttekintése a négy kockázati kategória szerint; a végleges jogi besorolást jogi tanácsadóddal véglegesítsd
- 15-21. nap: Provider/deployer/importőr szerepkör tisztázása minden rendszerre
- 22-30. nap: A belső MI-használati szabályok első vázlata (mit használhat a cég, mit nem, milyen feltételekkel); a szöveget a jogi tanácsadód véglegesítse
30-60 nap: belső MI-használati szabályok + MI-oktatás
- 31-40. nap: A belső MI-használati szabályok véglegesítése a jogi tanácsadóval, vezetői jóváhagyás, kommunikáció minden munkavállalónak
- 41-50. nap: AI literacy tréning lebonyolítása (8 modul, 4-6 óra), dokumentáció elkészítése
- 51-60. nap: Transzparencia kötelezettségek implementálása — chatbot disclosurok, AI-generált tartalom címkézés, ügyfél tájékoztató szövegek
60-90 nap: Műszaki dokumentáció + kontrollok
- 61-70. nap: High-risk AI rendszerek esetén műszaki dokumentáció elkészítése (Annex IV alapon)
- 71-80. nap: Logging és audit trail bevezetése — minden AI használat naplózása, megőrzési idő meghatározása
- 81-90. nap: Belső incidenskezelési protokoll (high-risk rendszer szolgáltatójánál az AI Act 73. cikk (2) szerinti súlyos incidens-bejelentés, főszabályként 15 napon belül)
90+ nap: Folyamatos monitoring és továbbfejlesztés
- Negyedéves AI inventory frissítés
- Évi 1x AI literacy refresh tréning
- Hosszú táv: ISO/IEC 42001 (AI Management System) tanúsítás megfontolása
- 2027. december 2. előtt: high-risk AI rendszereknél a szolgáltató megfelelőségértékelése és CE-jelölése (Annex III 2–8. pontnál belső ellenőrzéssel is, bejelentett szervezet nélkül)
MI-rendszerek műszaki felülvizsgálata — általános áttekintés
A műszaki MI-felülvizsgálat az MI-rendszerek módszeres, tényszerű átnézése (adatok, naplózás, integráció, jogosultságok). Új MI-eszköz bevezetésekor, incidens után vagy évente érdemes elvégezni. Jogi megfelelőségi értékelést nem tartalmaz.
Mit foglal magában a műszaki MI-felülvizsgálat?
- Adatminőség és bias — a tréning adatok reprezentatívak, hibamentesek?
- Modell teljesítmény — pontosság, false positive/negative arányok
- Dokumentáció teljessége — a műszaki dokumentáció tartalmazza-e a rendszer tényeit (architektúra, adatok, tesztek, naplózás)?
- Logging és naplózás — minden eseményt rögzít a rendszer?
- Átláthatósági funkciók — a rendszer jelzi-e a felhasználónak, hogy MI-vel kommunikál (műszaki ellenőrzés)?
- Emberi felügyelet — van valódi intervenciós lehetőség?
- Kiberbiztonság — adversarial attack-ok, prompt injection ellen védelem
Belső vs. külső audit
Belső AI audit: Cégen belüli compliance officer vagy AI governance team végzi. Korlátozott a függetlensége. Negyedéves vagy féléves rendszerességgel ajánlott.
Külső AI audit: Független harmadik fél végzi (tanácsadó cég, vagy notified body high-risk esetén).
Eszközök a műszaki MI-felülvizsgálathoz
- MLflow — model versioning, experiment tracking
- Weights & Biases (wandb) — model training monitoring
- Evidently AI — production ML monitoring, data drift detection
- Fiddler AI — model performance monitoring + bias detection
- SHAP / LIME — modell explainability
- IBM Fairness 360 — bias és fairness mérés
Ha az MI-eszközeid műszaki feltérképezése érdekel, nézd meg az AI governance — műszaki felkészítés oldalunkat (MI-leltár és műszaki dokumentáció).
Bírságok és szankciók — 3 szintű büntetési rendszer
Az EU AI Act három szintű bírság-rendszert vezet be. A magasabb összeg vagy százalék érvényesül — kivéve KKV-k és startup-ok esetén, ahol az alacsonyabb összeg.
| Kategória | Sértés | Bírság (max) | KKV kedvezmény |
|---|---|---|---|
| 1. (legsúlyosabb) | Tiltott AI gyakorlatok használata | 35 M EUR vagy 7% globális árbevétel | Az alacsonyabb érvényesül |
| 2. (közepes) | A szolgáltatók, alkalmazók és az 50. cikk szerinti átláthatósági kötelezettségek megszegése | 15 M EUR vagy 3% árbevétel (forintban legfeljebb 5,7 mrd Ft) | Az alacsonyabb érvényesül |
| 3. (legenyhébb) | Hiányos vagy hamis információ-szolgáltatás hatóságnak | 7,5 M EUR vagy 1% árbevétel | Az alacsonyabb érvényesül |
Magyar specifikum: a 344/2025. (X. 31.) Korm. rendelet 4. §-a a bírság felső határát forintban is rögzíti (13,3 / 5,7 / 2,85 milliárd Ft, a 35 millió eurós sáv esetén kb. 380 Ft/EUR). Szemléltető számítás: egy 100 millió Ft éves árbevételű KKV-nál a 7% 7 millió Ft, ami a kisebb a két érték közül (99. cikk (6)).
AI Governance keretrendszer — Three Lines of Defence modell
Az AI governance nem csak compliance ügy — egy menedzsment keretrendszer, ami biztosítja, hogy az AI használata összhangban legyen a cég stratégiájával, kockázat-toleranciájával és értékeivel. A PwC és más tanácsadók által javasolt megközelítés a Three Lines of Defence (3LoD) modell:
- 1. védelmi vonal: Operatív szint — fejlesztők, adattudósok, termékmenedzserek. Napi AI használat, kontrollok beépítése.
- 2. védelmi vonal: Risk management és compliance — független felügyelet, policy-k kidolgozása, kockázat-monitoring.
- 3. védelmi vonal: Belső audit — független ellenőrzés, board-nak jelentés.
RACI mátrix — ki miért felel?
Egy AI governance keretrendszerben tisztán definiálni kell a felelősségi köröket (RACI: Responsible, Accountable, Consulted, Informed). Egy tipikus magyar KKV-nál:
- CEO / ügyvezető: Accountable — végső felelős az MI-használatért
- CTO / IT vezető: Responsible — technikai implementáció
- Adatvédelmi tisztviselő (DPO): Consulted — GDPR + AI Act átfedés
- HR vezető: Responsible — AI literacy tréning lebonyolítása
- Jogi tanácsadó: Consulted — szerződések, jogi vélemények
- Minden munkavállaló: Informed — AI policy ismerete
Magyar specifikumok — amit a nemzetközi források nem fednek
NAIH és AI Act átfedés
A GDPR és az AI Act egyszerre alkalmazandó az MI használatakor — az egyik nem váltja ki a másikat. Különös figyelem: biometrikus adatkezelés, automatizált döntéshozatal (GDPR 22. cikk), profilalkotás, és érzékeny adatok AI-tréninghez használata.
Government Commissioner for AI
A Ht. 13. §-a „a mesterséges intelligenciáért felelős kormánybiztos” tisztségét említi; a politikai koordináció az ő feladata. Ez a szerep nem szabályozási szerep, hanem stratégiai koordinációs feladat.
SocialPro műszaki felkészítő csomag az EU AI Act-hoz — KKV-knak
A SocialPro az MI-használat műszaki oldalára kínál csomagokat: MI-leltár, a rendszerek tényszerű műszaki dokumentációja, naplózás és MI-jelzés beépítése, általános MI-oktatás. Jogi értékelést nem végzünk; jogi kérdésben fordulj ügyvédhez.
- Műszaki felkészítő csomag: MI-leltár + a rendszerek műszaki dokumentációja + általános MI-oktatás (90 nap)
- Műszaki felkészítő csomag + naplózás: a fentiek + naplózás és emberi jóváhagyási lépések beépítése + 6 hónap műszaki támogatás
- Magas kockázatú használati eset: egyedi megállapodás szerint — a rendszer műszaki dokumentációjának tényrésze (architektúra, adatok, tesztek, naplózás); a megfelelőségi értékelést és a nyilatkozatot a szolgáltató és jogi tanácsadója végzi
Részletek: AI governance — műszaki felkészítés oldalunkon. Az AI agent fejlesztésnél már a tervezéskor beépítjük az MI-jelzést, az emberi jóváhagyást és a naplózást.
Hogyan kezdj neki most? — 3 lépés ezen a héten
- 1. lépés (ma): Készíts egy gyors AI inventory-t — listázz minden AI eszközt és AI-funkciójú szoftvert, amit a céged használ (ChatGPT, Microsoft Copilot, AI a CRM-ben, AI a HR-tech eszközben stb.)
- 2. lépés (ezen a héten): Indítsd el az AI literacy tréninget — minimum 2-3 órás bevezető képzés minden munkavállalónak, dokumentált jelenléti ívvel
- 3. lépés (30 napon belül): Kérj ingyenes 30 perces műszaki konzultációt az MI-eszközeidről → kapcsolat
Az átláthatósági kötelezettségek már élnek, a high-risk rendszerekre vonatkozó követelmények határideje pedig — az AI Omnibus halasztása után — 2027. december 2. A halasztás nem felmentés, ezért a felkészülést most érdemes elkezdeni.
Hatósági keretek és belső MI-nyilvántartás
Az EU AI Act bírságolási mechanizmusa 2025. augusztus 2-tól alkalmazandó; a magyar végrehajtási szabályok 2025. december 1-jén léptek hatályba (egyes rendelkezéseik 2026. augusztus 2-tól), a piacfelügyeleti feladatokat az MI Piacfelügyeleti Hatóság látja el.
AI rendszer nyilvántartás (AI registry) — ajánlott belső dokumentáció
A belső AI registry vezetése ajánlott — egy hatósági megkeresés esetén hasznos kiindulópont lehet. Egy minimális AI registry tartalma:
- Rendszer azonosító (név, verzió, szállító, integráció dátuma)
- Előzetes kockázati kategória (tiltott / high-risk / korlátozott / minimális; a végleges besorolást jogi tanácsadó végzi)
- Cég szerepköre (provider / deployer / importer / distributor)
- Adatkezelési alap (GDPR jogalap, adatkategóriák, megőrzési idő)
- Felelős személy (system owner, AI literacy officer)
- Felülvizsgálat (utolsó audit dátuma, következő ellenőrzés)
GPAI modellek szabályai — ChatGPT, Claude, Gemini céges használat
A 2025. augusztus 2-tól hatályos GPAI (General-Purpose AI) szabályok szerint a nagy nyelvi modellek (ChatGPT, Claude, Gemini, Mistral) szolgáltatói külön kötelezettségek alá esnek, beleértve a műszaki dokumentáció, copyright megfelelés és tréningadat-összefoglaló közzétételét. A 10^25 FLOP feletti számítási kapacitással tanított modellekre vélelmezett a „systemic risk” besorolás, ami további kötelezettségeket ír elő (red teaming, incident reporting, kiberbiztonsági audit).
Magyar KKV deployer-ként a következőkre kell figyelni: (1) érdemes olyan GPAI-szolgáltatót választani, amely közzéteszi az átláthatósági és adatkezelési dokumentációját, (2) a GPAI által generált tartalom transzparens címkézése, (3) érzékeny személyes adatok ne kerüljenek a promptokba GDPR-szempontból, (4) belső használati szabályok az AI hallucinációk miatt (pl. orvosi, jogi, pénzügyi területen ne legyen final decision a modell outputja).
Gyakori kérdések (GYIK) az EU AI Act-ről
Az alábbi kérdések az MI-szabályozásról leggyakrabban felmerülő témákat foglalják össze. Az írás általános, műszaki jellegű tájékoztatás. Nem jogi tanácsadás, nem jogszabályi megfelelőségi értékelés, és nem helyettesíti az ügyvédi véleményt. A te konkrét helyzetedre vonatkozó jogi kérdésekben fordulj ügyvédhez; mi a műszaki tényeket és a rendszer technikai megvalósítását adjuk.
A cikk AI-asszisztált kutatással és szerkesztéssel, emberi szakmai ellenőrzés mellett készült. Minden hivatkozott forrást publikálás előtt ellenőrzünk.


